miércoles, 19 de mayo de 2010

martes, 18 de mayo de 2010
Servidor DHCP sobre GNU/Linux Fedora
En esta primera entrega vamos a empezar con el servidor DHCP.
(Protocolo de Configuración Dinámica de Host)

"El DHCP es una alternativa a otros protocolos de gestión de direcciones IP de red, como el BOOTP (Bootstrap Protocol). DHCP es un protocolo más avanzado, pero ambos son los usados normalmente."
Es un protocolo que permite a dispositivos individuales en una red de direcciones IP obtener su propia información de configuración de red (dirección IP; máscara de sub-red, puerta de enlace, etc.) a partir de un servidor DHCP. DHCP existe desde 1993 como protocolo estándar y se describe a detalle en el RFC 2131.Sin la ayuda de un servidor DHCP, tendrían que configurarse de forma manual cada dirección IP de cada host que pertenezca a una Red de Área Local. Si un host se traslada hacia otra ubicación donde existe otra Red de Área Local, se tendrá que configurar otra dirección IP diferente para poder unirse a esta nueva Red de Área Local. Un servidor DHCP entonces supervisa y distribuye las direcciones IP de una Red de Área Local asignando una dirección IP a cada anfitrión que se una a la Red de Área Local.
Existen tres métodos de asignación en el protocolo DHCP:
- Asignación manual: La asignación utiliza una tabla con direcciones MAC (acrónimo de Media Access Control Address, que se traduce como dirección de Control de Acceso al Medio). Sólo los anfitriones con una dirección MAC definida en dicha tabla recibirá el IP asignada en la misma tabla. Ésto se hace a través de los parámetros hardware ethernet y fixed-address.
- Asignación automática: Una dirección de IP disponible dentro de un rango determinado se asigna permanentemente al anfitrión que la requiera.
- Asignación dinámica: Se determina arbitrariamente un rango de direcciones IP y cada host conectado a la red está configurada para solicitar su dirección IP al servidor cuando se inicia el dispositivo de red, utilizando un intervalo de tiempo controlable (parámetros default-lease-time y max-lease-time) de modo que las direcciones IP no son permanentes y se reutilizan de forma dinámica.
Luego de algunos conceptos básicos importantes para entender qué es lo que estamos haciendo, ya que lo importante no es "subir" un servidor sino entender su funcionamiento, y de acuerdo a eso ver sí es necesario tenerlo o no.
- # yum -y install dhcp
Como casi todos los servidores en Linux, el servidor DHCP tiene un archivo de configuración /etc/dhcp/dhcpd.conf.
Un servidor DHCP puede proveer de una configuración opcional a la computadora cliente. Dichas opciones están definidas en RFC 2131.
Lista de opciones configurables:
* Dirección del servidor DNS
* Nombre DNS
* Puerta de enlace de la dirección IP
* Dirección de Publicación Masiva (broadcast address)
* Máscara de subred
* Tiempo máximo de espera del ARP
* MTU (Unidad de Transferencia Máxima)
* Servidores NIS (Servicio de Información de Red)
* Dominios NIS
* Servidores NTP (Protocolo de Tiempo de Red)
* Servidor SMTP
* Servidor TFTP
* Nombre del servidor WINS
- # gedit /etc/dhcp/dhcpd.conf
ddns-updates on;
ddns-update-style ad-hoc;
option domain-name-servers 10.0.0.1, 202.188.0.133, 202.188.1.5;
option subnet-mask 255.255.255.0;
option routers 10.0.0.1;
subnet 192.168.1.0 netmask 255.255.255.0 {
range 192.168.1.201 192.168.1.220;
default-lease-time 86400;
max-lease-time 86400;
option routers 192.168.1.1;
option ip-forwarding off;
option broadcast-address 192.168.1.255;
option subnet-mask 255.255.255.0;
option domain-name-servers 192.168.1.100;
option nntp-server 192.168.1.100;
option netbios-name-servers 192.168.1.100;
}
subnet 10.0.0.0 netmask 255.255.255.0 {
ddns-updates on;
range 10.0.0.60 10.0.0.150;
}
group {
host 001_1 {
ddns-updates on;
hardware ethernet 00:50:8b:aa:f3:24;
fixed-address 10.0.0.50;
}
host 001_2 {
ddns-updates on;
hardware ethernet 00:50:8b:aa:f3:24;
fixed-address 10.0.0.50;
}
host cosh {
hardware ethernet 00:30:6e:28:5c:3f;
fixed-address 10.0.0.9;
}
}
ddns-domainname
ddns-update-style
ddns-updates
default-lease-time
fixed-address
group - Inicia la declaración de Grupo.
hardware
max-lease-time
min-lease-time
one-lease-per-client
range ip-menor ip-mayor - En una declaración de subred, este parámetro define el rango de direcciones que serán asignadas. Pueden darse dos instrucciones range seguidas del modo:
range 192.168.0.11 192.168.0.100;
range 192.168.0.125 192.168.0.210;
server-identifier
server-name
shared-network - Declaración de Subred compartida.
subnet - Declaración de Subred.
option domain-name
option domain-name-servers
option finger-server - Define el nombre de los servidores Finger disponibles para el cliente.
option host-name
option irc-server
option lpr-servers
option nds-servers
option netbios-name-servers
option nis-servers
option ntp-server
option pop-server
option routers
option smtp-server
option subnet-mask
Para indicarle la tarjeta de red que queremos usar con el servidor DHCP:
- # gedit /etc/sysconfig/dhcpd
Y ponemos el nombre de la tarjeta a usar, al parametro:
- # chkconfig dhcpd on
Reiniciamos el servicio:
- # service dhcpd restart
Con eso ya tenemos nuestro servidor DHCP, listo para ser usado.
Saludos,
NOTA: Los parámetros deben ser modificados de acuerdo a sus necesidades, los que están en el ejemplo sólo son ilustrativos.
jueves, 6 de mayo de 2010
Instalación JDK en GNU/Linux
Java Development Kit (o simplemente, JDK) es un software que nos provee de excepcionales herramientas de desarrollo para programar y crear aplicaciones y programas en Java.
JDK es multiplataforma, y puede instalarse en entornos Linux, Windows, Solaris y Mac OS. JDK es un complemento necesario para IDE’s como NetBeans, Eclipse, etc.
Proceso de instalación:
- Necesitamos descargar el archivo JDK/SDK, lo podemos hacer desde aqui.
- Es recomendable realizar la instalación en el directorio /usr/local, asi que el archivo del JDK descargado anteriormente lo vamos a copiar en esa ruta.
- Nos situamos en la ruta /usr/local para proceder a cambiarle los permisos al archivo y poder ejecutarlo.
- Ejecutamos el instalador, # ./jdk-6u20-linux-x64.bin, aceptamos el contrato de licencia. La instalación crea una carpeta donde ha almacenado todos los archivos, es recomendable cambiarla simplemente a java.
- Una vez que ha terminado la instalación procedemos a exportar las variables de entorno.
# JAVA_HOME="/usr/local/java"
# PATH="$PATH:/usr/local/java/bin"
# CLASSPATH="/usr/local/java/lib"
# export JAVA_HOME PATH CLASSPATH
- Luego de realizar los pasos anteriores, verificamos que la instalación se haya llevado a cabo correctamente.
Si el comando nos devueleve la versión del java instalado, significa que todo esta correcto, y podemos instalar cualquer IDE para hacer nuestros desarrollos.
Saludos,
jueves, 29 de abril de 2010
Cambiar la contraseña de root de MySql
- Detener el servicio de MySql
opción 2: # /etc/init.d/mysqld stop
- Iniciar en modo FULL o abierto.
--skip-grant-tables esta opción causa que el servidor no use el sistema de privilegios lo que le da acceso ilimitado a todas las bases de datos a todos los usuarios de la base de datos.
--skip-networking deja de escuchar (LISTEN) conexiones TCP/IP provenientes de la red, es decir MySQL trabajaría en un ambiente totalmente local.
- Iniciar el modo monitor.
- Usamos la base del sistema mysql.
- Actualizamos el campo que cambiará la contraseña.
- Salimos de mysql.
- Reiniciamos el servidor, y listo.
# service mysqld restart
Espero haya sido de utilidad, o si saben de alguna otra manera para cambiar la clave de root postéelan.
Saludos,
miércoles, 21 de abril de 2010
DoS y DDoS
Una técnica de ataque que consiste en hacer inaccesible el o los recursos de un sistema de computación a los clientes de este.
Generalmente este tipo de ataques se lo llevan a cabo saturando el ancho de red o haciendo un número grande de solicitudes del servicio.
Un ataque DoS puede ser perpetrado en un numero de formas. Aunque básicamente consisten en :
- Consumo de recursos computacionales, tales como ancho de banda, espacio de disco, o tiempo de procesador.
- Alteración de informacion de configuración, tales como información de rutas de encaminamiento.
- Alteración de información de estado, tales como interrupción de sessiones TCP (TCP reset).
- Interrupción de componentes físicos de red.
- Obstrucción de medios de comunicación entre usuarios de un servicio y la victima, de manera que ya no puedan comunicarse adecuadamente.
La diferencia de DDoS (Distributed Denial of Service) con DoS, es que en el primero el atacante se hace con el control de otros computadorespara poder llevar a cabo su tarea.
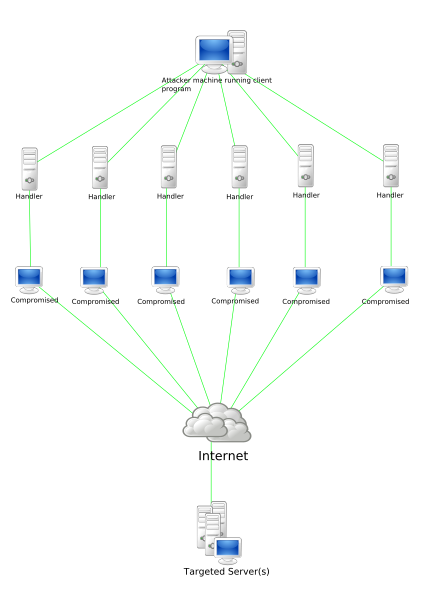
Los administradores de red deben tomar medidas de prevención y detección de estas amenazas. Ya que un ataque de estos pueden ser sutil o muy catastrófico para una organización.
Entre las recomendaciones que se deben tomar están las siguientes:
- Tener un servidor de Logs
- HoneySpots
- Firewalls
- Sniffers
- entre otros.
miércoles, 31 de marzo de 2010
martes, 30 de marzo de 2010
Integrar Amarok con Gnome
xine xine-lib-extras xine-lib-extras-freeworld
Para los que no sepan como instalar paquetes en fedora o en cualquier distribución basada en Red Hat, a continuación el detalle:
- Abrir una consola como root: su
- Teclear yum -y install xine xine-lib-extras xine-lib-extras-freeworld
Y listo, su Amarok ya puede ser usado con el entorno de escritorio Gnome.
Saludos,
Shockwave flash player en fedora 15 x86_64
Primero debemos desargar el plugin desde la página oficial de adobe:
http://download.macromedia.com/pub/labs/flashplatformruntimes/flashplayer11/flashplayer11_b1_install_lin_64_071311.tar.gz
Una vez que descargamos este paquete, para descomprimirlo nos ubicamos desde la consola en el directorio en el cual descargamos el archivo, usando:
"tar -xzvf libflashplayer-10.0.32.18.linux-x86_64.so.tar.gz"

Una vez que se ha extraído el archivo, lo debemos copiar al directorio donde firefox almacena los plugins; generalmente este directorio está en la ruta /home/"usuario"/.mozilla/plugins/.
Para mi caso particular lo copié de esta manera:
"cp /home/david/Escritorio/libflashplayer.so /home/david/.mozilla/plugins/"
NOTA: En este caso mi usuario es "david", ustedes lo deben reemplazar por su usuario.
Hecho esto, reinician firefox, y ya pueden acceder a páginas como youtube o a sus juegos online. Si después de reiniciar sigue sin funcionar, reinicien su computadora.
Para verificar que este instalado el plugin: abrimos firefox, nos vamos a herramientas, complementos, plugins, y debe aparecel el plugin "Shockwave Flash", como se observa en la imagen.

Saludos,
jueves, 25 de marzo de 2010
E-SOA
En suma, una deficiente integración es uno de los problemas más importantes a los que las organizaciones deben hacer frente para mantener su competitividad y garantizar su crecimiento.
La Arquitectura Orientada a Servicios (SOA, Service Oriented Architecture) supone una estrategia general de organización de los elementos de IT, de forma que una colección abigarrada de sistemas distribuidos y aplicaciones complejas se pueda transformar en una red de recursos integrados, simplificada y sumamente flexible. Un proyecto SOA bien ejecutado permite alinear los recursos de IT de forma más directa con los objetivos de negocio, ganando así un mayor grado de integración con clientes y proveedores, proporcionando una inteligencia de negocio más precisa y más accesible con la cual se podrán adoptar mejores decisiones, y ayuda a las empresas a optimizar sus procesos internos y sus flujos de información para mejorar la productividad individual. El resultado neto es un aumento muy notable de la agilidad de la organización.
El contexto empresarial
Pero en un entorno competitivo como el actual, aprovechar las oportunidades de negocio exige moverse con rapidez. Sin embargo, con frecuencia las Tecnologías de Información no permiten estas respuestas rápidas ni disponen de la flexibilidad necesaria para competir de forma efectiva. Un alto porcentaje de las ineficiencias organizativas tienen un mismo origen: el predominio de procesos manuales con un nivel de error elevado, sistemas ineficaces para compartir la información en el seno
de la organización; la incapacidad de hacer un correcto seguimiento de los procesos de negocio desde principio a fin; el cumplimiento con las normativas legales aplicables obliga a manejar grandes cantidades de información y en formatos complicados de utilizar; y finalmente, las ineficiencias propias del servicio a clientes. Allí donde se produce cualquiera de estas situaciones, el impacto sobre la
productividad de los empleados es negativo, y se pone en riesgo la capacidad de crecimiento y competencia de la propia empresa.
monolíticas en un conjunto de servicios e implementar esta funcionalidad en forma modular.
CONCLUSIÓN
SOA es una alternativa al momento de cubrir requerimientos empresariales, podemos utilizar aplicaciones ya desarrolladas que satisfagan ciertas necesidades de la empresa para luego integrar estos componentes, y satisfacer en totalidad los requerimientos de la empresa.
SOA a los expertos en software les habré un nuevo nicho de mercado, que no es necesariamente desarrollar componentes, sino más bien integrarlos.
Saludos,
David Loor M.
domingo, 14 de marzo de 2010
Tipos y Tecnologías de Redes
Según la cobertura tenemos:
- LAN (Local Area Network): Redes locales
- MAN (Metropolitan Area Network): Redes metropolitanas
- WAN (Wide Area Network): Unión de varias redes LAN dispersas geográficamente entre sí.
- CAN (Campus Area Network): Unión de varias redes LAN dispersas en un campus.
- PAN (Personal Administration Network): Redes pequeñas de no más de 8 equipos.
- Interredes: Colección de redes conectadas.
Según la topología tenemos:

- Anillo: Todos los dispositivos están conectados al otro en un bucle cerrado.
- Estrella: Todos los dispositivos estan conectados a un dispositivo de interconexión.
- Malla: Los dispositivos están conectado en muchas interconexiones redundantes entre nodos de la red.
- Árbol: Topología mixta.
- FDDI (Fiber Distributed Interface): Proporciona un backbone de alta velocidad a las redes LAN o WAN existentes.
- ATM (Asynchronous Transfer Mode): Es una red de conmutación de paquetes que envía paquetes de longitud fija a través de LANs o WANs, en lugar de paquetes de longitud variable utilizados en otras tecnologías.
- SMDS (Switched Multi-megabit Data Service): Proporciona conectividad para MAN’s, subredes FDDI, y redes LAN privadas, de modo que compartir los datos sea tan fácil como realizar una llamada telefónica, y soportando tanto datos como voz y vídeo.
Por un lado está el protocolo TCP, que es el encargado del control de transferencia de datos y por otro está el protocolo IP, que es el encargado de la identificación de la máquina en la red.